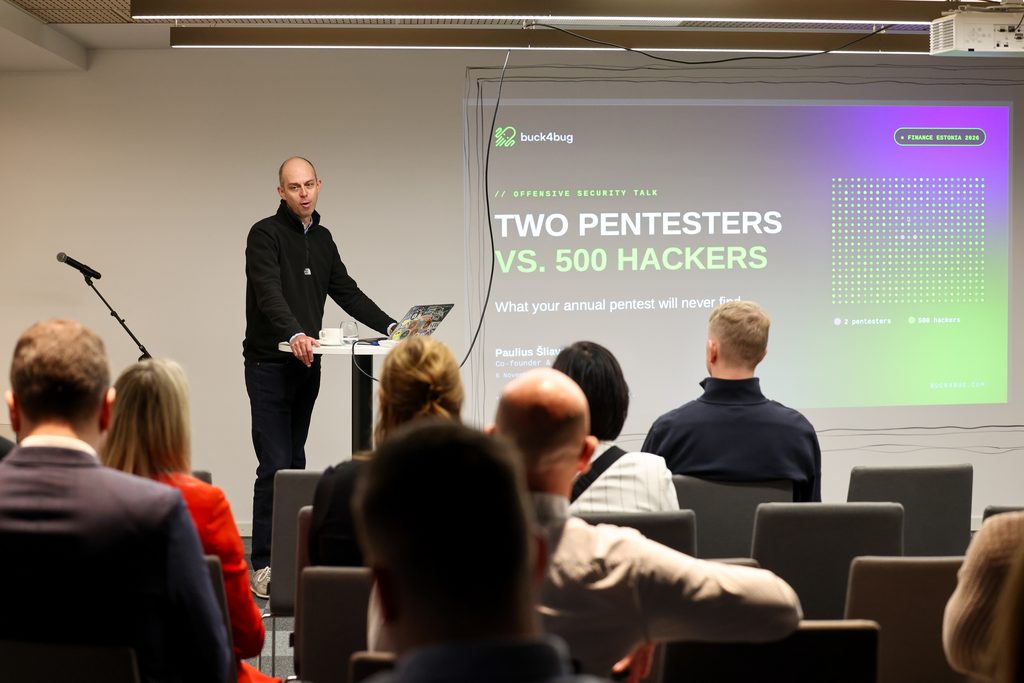
6. novembril toimus FinanceEstonia sarja „Saame tuttavaks“ kohtumine, mis sel korral keskendus finantssektori küberturvalisuse tagamisele. FinanceEstonia värske liige Buck4Bug tutvustas võimalusi süsteemide haavatuste avastamisel.
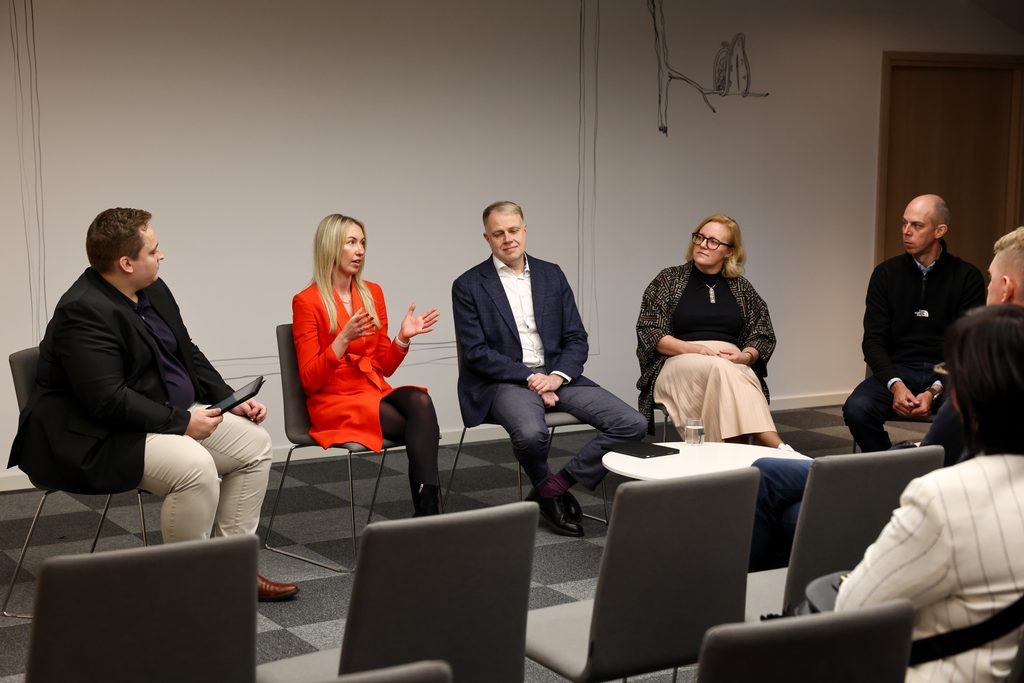
Seminaril toimunud paneeldiskussioonis osales TRINITI vandeadvokaat ja küberturvalisuse valdkonna juht Kristena Kutti koos Paulius Šliavase (Buck4Bug), Doris Matteuse (FocusIT) ja Viktor Petermanniga (Bigbank). Arutelu juhtis Ian Kalla (FinanceEstonia).
Paneelis adresseeriti ka küsimust, kas “paber” tõendab DORA määrusele vastavust. Kristena peamine sõnum oli, et viimase aja tihedad küberrünnakud tuletavad meelde, et protsessid peavad toimima mitte ainult paberil, vaid ka päriselus. Aega on vähe ja intsidendist tuleb järelevalvele teada anda juba loetud tundide jooksul. “Oluline on, et protsess toimiks ja töötajad teaksid, mida küberrünnaku korral teha. Selle eest vastutab juhtkond, kes peab tagama, et töötajad oleksid vastavalt oma rollile koolitatud ja plaane harjutatakse regulaarselt,” leidis Kristena Kutti.
„Küberturvalisus ei ole ammu enam üksnes IT-valdkonna küsimus, vaid ettevõtte riskijuhtimise lahutamatu osa. Finantssektori turvalisuse tagamine eeldab tihedat koostööd ettevõtete, tehnoloogiaekspertide ja õigusnõustajate vahel. Sellised kohtumised võimaldavad vaadata küberturvalisuse väljakutseid eri vaatenurkadest ning leida lahendusi, mis on tehniliselt toimivad, õiguslikult nõuetekohased ja ettevõtete tegelike vajadustega kooskõlas,“ sõnas TRINITI vandeadvokaat ja FinanceEstonia juhatuse liige Katri Tomson.